Hizmetler

Siber Güvenlik

Ağ güvenliği, sızma testi, 7/24 izleme ve uyum — operasyonunuzu, verilerinizi ve itibarınızı korumak için.

Veri merkezi koridoru boyunca sıralanan sunucu kabinleri

Genel Bakış

Bir güvenlik olayı her şeyden önce bir iş sorunudur: duran operasyon, açığa çıkan veriler, sarsılan güven ve düzenleyici kurumların soruları. İşe, kaybetmeyi göze alamayacağınız şeylerden başlarız; sonra ağdan uç noktalara, e-postadan kablosuz ağa ve erişime kadar her katmanı koruma altına alırız.

Ardından sistemlerinizden gözümüzü ayırmayız: düzenli zafiyet taramaları ve sızma testleri, 7/24 izleme ve net bir olay müdahale planı; bunlara KVKK ve GDPR uyumu ile ISO 27001'e hazırlık için gereken politikalar ve eğitimler eşlik eder. Yayın, mekan ve kurumsal sistemleri kendimiz kurduğumuz için onları içeriden tanır, içeriden koruruz.

Neler teslim ediyoruz

  • Güvenlik duvarı (NGFW), VPN & ağ segmentasyonu
  • Uç nokta koruması (EDR) & e-posta güvenliği
  • Wi-Fi güvenliği, erişim kontrolü & MFA
  • Zafiyet taraması, sızma testi & güvenlik denetimi
  • 7/24 izleme (SIEM), olay müdahalesi & kurtarma
  • KVKK & GDPR uyumu, ISO 27001'e hazırlık & eğitim

Riskinizi azalttığımız dört alan.

Ağın sınırından onu kullanan insanlara kadar. Her alanın kapsamı risklerinize, bütçenize ve yükümlülüklerinize göre belirlenir; hepsini aynı ekip yürütür.

01

Ağ ve uç nokta güvenliği

İşe açık kapıları kapatarak başlarız. Güvenlik duvarları, segmentlere ayrılmış ağlar ve korunan cihazlar, bir saldırının — ya da basit bir hatanın — ağda ne kadar yayılabileceğini sınırlar.

  • Güvenlik duvarı (NGFW), VPN & segmentasyon
  • Uç nokta koruması (EDR) & e-posta güvenliği
  • Wi-Fi güvenliği
  • Erişim kontrolü & MFA
02

Güvenlik testi ve denetim

Zayıf noktaları saldırganlardan önce biz bulalım. Sistemlerinizi tarar, test eder ve denetleriz; önemli bulguları iş etkisine göre sıralayıp sade bir dille raporlarız.

  • Zafiyet taraması
  • Sızma testi (pentest)
  • Güvenlik denetimi
  • Önceliklendirilmiş, anlaşılır raporlar
03

7/24 izleme ve olay müdahalesi

Sorunları erken görür, hızla harekete geçeriz. Log kayıtları ve alarmlar 7/24 izlenir; bir olay yaşandığında yayılmasını durdurur, operasyonu yeniden ayağa kaldırır ve ne olduğunu açıkça raporlarız.

  • SIEM & log izleme
  • Sürekli izleme & alarm
  • Olay müdahalesi
  • Kurtarma & olay sonrası değerlendirme
04

Uyum, danışmanlık ve eğitim

Yükümlülükleri uygulanabilir bir plana dönüştürürüz. KVKK ve GDPR uyumunda yol gösterir, sizi ISO 27001'e hazırlar ve çoğu zaman ilk savunma hattı olan çalışanlarınızı eğitiriz.

  • KVKK & GDPR uyumu
  • ISO 27001'e hazırlık
  • Güvenlik politikaları & prosedürleri
  • Güvenlik farkındalık eğitimi

İçeriden tanıdığımız sistemler.

Yayın tesislerini, mekan sistemlerini ve kurumsal ağları kendimiz tasarlayıp kuruyoruz. Kurulumunu biz yapmış olsak da olmasak da, bu mühendislik birikimi onları nasıl koruduğumuzu belirliyor.

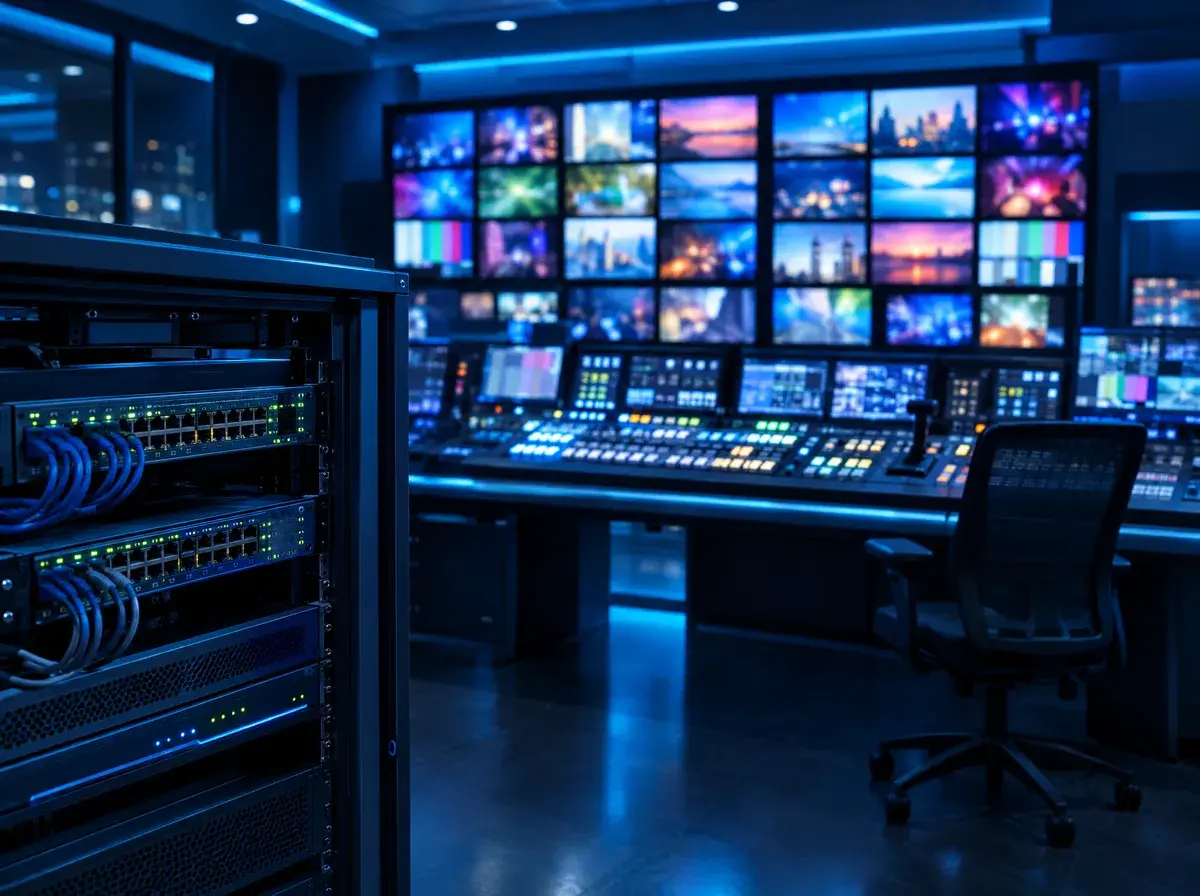
Yayın kontrol odası ve monitör duvarının yanında kabindeki ağ switch'leri

Yayın ve medya ağları

Haber merkezleri, playout sistemleri ve IP medya ağları canlı yayını ve hassas içeriği taşır. Bu ağları segmentlere ayırıp izleriz; böylece ofis tarafındaki bir olayın yayın zincirine ulaşma riski azalır.

Kurumsal ofisler ve veriler

Ofisler, sunucular ve bulut hizmetleri, müşterilerinizin ve düzenleyici kurumların önem verdiği verileri barındırır. Erişimi, uç noktaları ve e-postayı korur, kurtarma için yedekleri hazır tutarız.

Mekanlar ve kontrol sistemleri

Konferans salonları, tiyatrolar ve oditoryumlar ses, ışık ve görüntüyü artık ağ üzerinden yönetiyor. Kontrol ağlarını misafir ve ofis trafiğinden ayırırız; böylece ele geçirilen bir cihazın gösteriyi durdurma riski azalır.

Tek seferlik bir proje değil, sürekli bir döngü.

Güvenlik hiçbir zaman bitmiş bir iş değildir. Bu yüzden güvenliği sürekli bir döngü olarak yürütür, her adımda net raporlar sunarız; böylece yönetim durumu her an bilir.

Toplantı odasındaki ekranda ağ risk haritasını inceleyen iki kişi
  1. 01

    Değerlendirme

    Kritik sistemlerinizi, verilerinizi ve yükümlülüklerinizi tek tek belirler, ardından tarama ve testlerle gerçek risklerin nerede olduğunu ortaya koyarız.

  2. 02

    Sıkılaştırma

    Açıkları iş etkisine göre sırayla kapatırız: güvenlik duvarı, segmentasyon, uç noktalar, erişim kontrolü ve MFA.

  3. 03

    İzleme

    Şüpheli hareketler erken fark edilsin diye log kayıtlarını ve alarmları 7/24 izleriz.

  4. 04

    Müdahale

    Olayları hızla kontrol altına alır, sistemleri ve verileri geri yükler, yaşananları belgeleriz.

  5. 05

    İyileştirme

    Yeniden test eder, politikaları günceller ve çalışanları eğitiriz; her döngü daha az açık bırakır.

Uyum, tahminle değil planla.

Veri koruma mevzuatı ve müşterilerin güvenlik soru listeleri artık işin bir parçası. Hangi kuralların sizi kapsadığını netleştirir, eksikleri kapatır ve kanıtları hazır tutmanıza yardımcı oluruz.

  • KVKK (Türkiye)

    6698 sayılı Kişisel Verilerin Korunması Kanunu kapsamında kişisel veri envanteri, erişim ve saklama kuralları ile kanunun öngördüğü teknik ve idari tedbirler.

  • GDPR (AB)

    AB'de yerleşik ya da AB'deki kişilere mal veya hizmet sunan ya da onların davranışlarını izleyen kuruluşlar için boşluk analizi, güvenlik önlemleri ile veri ihlallerine müdahale ve bildirime hazırlık.

  • ISO 27001'e hazırlık

    Boşluk analizi, risk değerlendirmesi ve bir bilgi güvenliği yönetim sisteminin (BGYS) gerektirdiği politikalar. Belgelendirme ise akredite bir belgelendirme kuruluşu tarafından yapılır.

  • Politikalar ve farkındalık eğitimi

    Çalışanlarınızın gerçekten uygulayabileceği güvenlik politikaları; oltalama (phishing) ve sosyal mühendislik girişimlerini fark etmeyi öğreten farkındalık eğitimleri.

Sonraki adım

Güvenliğinin ne durumda olduğundan emin değil misin?

Bir güvenlik değerlendirmesiyle başla. Sistemlerini anlat — kıdemli bir mühendis bir iş günü içinde sana dönerek kapsamı seninle birlikte belirler.